Serveur, authentification, sauvegarde : trois piliers d'un système d'information protégé
Identifier le rôle d'un serveur, d'une authentification et d'une sauvegarde dans l'architecture d'un système d'information d'organisation, et relier chacun à un risque précis (accès non autorisé, perte de données, indisponibilité).
Les points essentiels
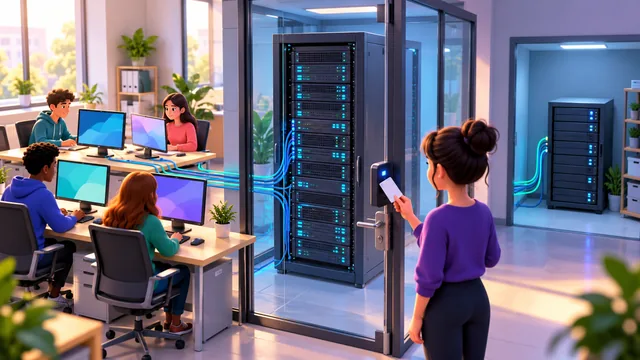
- Un serveur est un ordinateur (ou un service logiciel) qui fournit des ressources à d'autres machines appelées clients : fichiers partagés, messagerie, application métier, base de données.
- Dans une architecture client-serveur, les postes des utilisateurs envoient des requêtes et le serveur y répond. Centraliser les données facilite la mise à jour, le contrôle des accès et la sauvegarde.
Les mots à connaître
- Serveur
- Machine ou logiciel qui met des services et des données à disposition des postes clients d'un réseau, par exemple un serveur de fichiers dans une PME.
- Authentification
- Procédure qui permet au système de vérifier l'identité d'un utilisateur (identifiant et mot de passe, carte, code reçu sur mobile) avant de lui ouvrir l'accès.
Un exemple pour comprendre
Un cabinet comptable de six personnes stocke ses dossiers clients sur le disque de chaque ordinateur. Un collaborateur est absent et ses collègues ne peuvent pas retrouver un dossier urgent. Quelle évolution d'architecture proposer et pourquoi ?
Le problème est un défaut de centralisation et de partage : les données sont dispersées sur les postes, donc indisponibles quand le poste l'est. On propose un serveur de fichiers : les dossiers y sont regroupés, tous les collaborateurs autorisés y accèdent depuis leur poste client. Avantages : disponibilité, version unique des documents et sauvegarde simplifiée, car il suffit de sauvegarder le serveur. Il faut ajouter une authentification et des droits par dossier, car la centralisation rend l'accès plus sensible.